หัวข้อ 23 จาก 50 · PATH 01 พื้นฐานดิจิทัล คอมพิวเตอร์ และภาพรวม AI
เวลา 02:17 น. ในคืนที่ฝนตกหนัก ศูนย์กระจายเวชภัณฑ์แห่งหนึ่งได้รับสัญญาณพร้อมกันสามอย่าง: บัญชีพนักงานดาวน์โหลดไฟล์จำนวนมาก กล้องบริเวณคลังเห็นกลุ่มควันที่ไม่เคยปรากฏ และเซนเซอร์ประตูรายงานการเปิดในช่วงที่ไม่ควรมีคนอยู่ หากคุณนั่งอยู่ในห้องควบคุม คุณจะกดปิดระบบทั้งหมดทันที หรือจะรอจนแน่ใจก่อน?
คำตอบที่รับผิดชอบไม่ใช่ “เชื่อ AI” หรือ “ไม่ใช้ AI” แต่คือใช้ AI ช่วยคัดกรองและจัดลำดับ แล้วให้มนุษย์ตรวจหลักฐานหลายแหล่งก่อนเลือกมาตรการที่ได้สัดส่วนและย้อนกลับได้ สัญญาณเตือนเป็นจุดเริ่มการสอบสวน ไม่ใช่คำตัดสินว่าใครทำผิด
บทเรียนนี้จะพาคุณตามเหตุการณ์สมมติเดียวตั้งแต่สัญญาณแรกไปจนถึงการทบทวนหลังเหตุ เพื่อเห็นว่า AI มองอะไร ไม่เห็นอะไร ผิดได้อย่างไร และเหตุใดความปลอดภัยที่ดีต้องคุ้มครองสิทธิไปพร้อมกัน
อ่านจบบทนี้ คุณจะทำอะไรได้
- อธิบายบทบาทของ AI ในความมั่นคงไซเบอร์ ความปลอดภัยกายภาพ และเหตุฉุกเฉิน โดยไม่ขยายความสามารถเกินจริง
- แยกสัญญาณ คะแนนความเสี่ยง หลักฐาน และคำตัดสินออกจากกันได้
- เปรียบเทียบ False Positive กับ False Negative และเลือก Threshold ตามต้นทุนของความผิดพลาดได้
- ประเมินว่าขั้นตอนใดต้องใช้มนุษย์อนุมัติ บันทึกเหตุผล จำกัดข้อมูล และเปิดทางให้ทบทวนหรืออุทธรณ์
- ออกแบบ Playbook รับมือสัญญาณเตือนที่มี Action แรก เกณฑ์ยกระดับ มาตรการย้อนกลับได้ และวงจรเรียนรู้หลังเหตุ
AI ในงานความมั่นคงช่วยอะไร และไม่ได้ทำอะไรแทนคน
งานความมั่นคงต้องเฝ้าดูข้อมูลจำนวนมากกว่าที่คนกลุ่มเล็กจะอ่านพร้อมกันได้ ไม่ว่าจะเป็นบันทึกการเข้าสู่ระบบ การเคลื่อนไหวของไฟล์ สัญญาณจากเซนเซอร์ ภาพจากกล้อง รายงานเหตุ หรือการแจ้งเตือนจากอุปกรณ์ต่าง ๆ AI จึงมีประโยชน์ตรงการค้นหารูปแบบ จัดกลุ่มสิ่งที่คล้ายกัน และยกเหตุการณ์บางส่วนขึ้นมาให้คนตรวจเร็วกว่าเดิม
คำว่า “AI ตรวจพบภัย” มักทำให้คนเข้าใจเกินจริง สิ่งที่ระบบมักทำได้จริงคือคำนวณว่าข้อมูลใหม่ต่างจากรูปแบบอ้างอิงเพียงใด หรือคล้ายตัวอย่างที่เคยติดป้ายว่าเสี่ยงมากน้อยแค่ไหน ผลลัพธ์อาจเป็นคะแนน ลำดับความสำคัญ หรือป้ายหมวดหมู่ แต่ผลลัพธ์เหล่านี้ยังไม่ใช่หลักฐานว่ามีการโจมตี ไม่ใช่ข้อพิสูจน์ว่าเกิดไฟไหม้ และยิ่งไม่ใช่คำตัดสินว่าบุคคลใดมีเจตนาร้าย
ลองนึกถึงเครื่องตรวจควันที่ส่งเสียงดังเมื่อพบอนุภาคในอากาศ เสียงเตือนช่วยให้เราหันไปมอง แต่เครื่องไม่รู้ว่าสิ่งนั้นมาจากไฟไหม้ ไอน้ำ หรือฝุ่นจากงานซ่อม AI ก็คล้ายกันในแง่นี้ เพียงแต่ใช้ข้อมูลหลายชนิดและกฎที่ซับซ้อนกว่า ขอบเขตของอุปมาคือ AI บางระบบเรียนรู้จากข้อมูลและปรับคะแนนตามรูปแบบได้ ขณะที่เครื่องตรวจควันแบบง่ายอาจใช้เกณฑ์ตายตัว อย่างไรก็ดี ทั้งคู่ยังต้องการบริบทจากโลกจริง
ดังนั้นบทบาทที่เหมาะสมของ AI ในบทเรียนนี้มีสามข้อ หนึ่ง ลดกองข้อมูลให้เหลือเหตุที่ควรตรวจ สอง เรียงลำดับเหตุให้ทีมเริ่มจากจุดที่อาจสร้างผลเสียสูง และสาม ช่วยรวบรวมข้อมูลที่กระจัดกระจายไว้ในภาพเดียว ส่วนการกำหนดเป้าหมาย การอนุมัติมาตรการ การตัดสินใจที่กระทบสิทธิ และความรับผิดชอบเมื่อระบบผิดพลาดยังเป็นหน้าที่ของมนุษย์และองค์กร
แบบจำลองที่ควรจำ: AI ชี้เบาะแส → คนตรวจหลักฐาน → ผู้มีอำนาจชั่งน้ำหนักผลกระทบ → เลือกมาตรการ → ทบทวนผลจริง
กรณีศึกษาหลัก: คืนพายุที่สัญญาณสามอย่างมาถึงพร้อมกัน
สถานการณ์ต่อไปนี้เป็นตัวอย่างสมมติเพื่อการอธิบาย ศูนย์กระจายเวชภัณฑ์ “แสงเหนือ” เก็บยาและอุปกรณ์ที่ต้องส่งให้โรงพยาบาลหลายแห่ง ระบบต้องทำงานต่อเนื่อง แต่ก็ต้องป้องกันข้อมูลคู่ค้า สต็อกยา และความปลอดภัยของคนในพื้นที่ คืนหนึ่งเกิดพายุ ไฟฟ้ากระตุก เครือข่ายบางส่วนไม่เสถียร และพนักงานกะกลางคืนมีน้อยกว่าปกติ
เวลา 02:17 น. ระบบตรวจจับความผิดปกติให้คะแนนสูงแก่บัญชีของ “เมย์” เจ้าหน้าที่คลัง เพราะมีการเข้าสู่ระบบจากอุปกรณ์ที่ไม่คุ้นเคยและดาวน์โหลดไฟล์จำนวนมาก เกือบเวลาเดียวกัน กล้องใกล้ห้องเก็บแบตเตอรี่เห็นกลุ่มสีเทาเคลื่อนผ่านภาพ ขณะที่เซนเซอร์ประตูด้านข้างรายงานการเปิดนานเกินเกณฑ์ หน้าจอของผู้ตรวจจึงแสดงเหตุสามรายการติดกัน
สิ่งที่ AI เห็นคือรูปแบบข้อมูล: อุปกรณ์ใหม่ ปริมาณการดาวน์โหลดสูง พิกเซลที่คล้ายควัน และสถานะประตูผิดจากเวลาอ้างอิง สิ่งที่มันไม่เห็นคือเมย์ได้รับอนุญาตให้ใช้เครื่องสำรองเพราะเครื่องหลักเสีย ทีมซ่อมกำลังทดสอบเครื่องพ่นไอน้ำ และประตูถูกค้ำไว้เพื่อขนย้ายของหนีน้ำ ระบบยังไม่รู้ด้วยว่าทั้งสามเหตุเกี่ยวข้องกันหรือเป็นเพียงเหตุบังเอิญในคืนที่สภาพแวดล้อมผิดปกติ
หากองค์กรสั่งบล็อกบัญชี ปิดประตู และเรียกเจ้าหน้าที่ฉุกเฉินอัตโนมัติทันที อาจหยุดเหตุร้ายได้เร็ว แต่ก็อาจขัดขวางการส่งเวชภัณฑ์ ทำให้คนติดอยู่ผิดฝั่งของประตู หรือทำให้เมย์ถูกสงสัยโดยไม่มีเหตุ หากองค์กรไม่ทำอะไรเลยเพราะกลัวการเตือนผิด ก็อาจปล่อยให้การขโมยข้อมูล ไฟไหม้ หรือการบุกรุกดำเนินต่อ ความยากจึงไม่ได้อยู่ที่การสร้างคะแนนเพียงอย่างเดียว แต่อยู่ที่การออกแบบการตอบสนองภายใต้ความไม่แน่นอน
กรณีนี้จะเป็นเส้นเรื่องของทุกหัวข้อถัดไป เราจะดู Input ที่เข้าระบบ วิธีที่ระบบประมวลผล Output ที่แสดง Failure Mode ของแต่ละขั้น จุดอนุมัติของมนุษย์ และข้อมูลที่ต้องเก็บไว้เพื่อเรียนรู้หลังเหตุ โดยไม่สมมติว่า AI รู้เจตนาของคนหรือเข้าใจสถานการณ์ทั้งหมด
| องค์ประกอบ | ในกรณีแสงเหนือ | คำถามที่ผู้ตรวจต้องถาม |
|---|---|---|
| Input | Log การเข้าสู่ระบบ ปริมาณไฟล์ ภาพกล้อง สถานะประตู เวลา และบริบทพายุ | ข้อมูลครบ สด และมาจากแหล่งที่เชื่อถือได้หรือไม่ |
| Process | เปรียบเทียบกับ Baseline คำนวณคะแนน และจัดลำดับเหตุ | Baseline ยังตรงกับการทำงานปัจจุบันหรือไม่ |
| Output | คะแนนเสี่ยง เหตุที่ถูกยกขึ้น และเหตุผลระดับคุณลักษณะ | คะแนนบอกอะไร และไม่ได้บอกอะไร |
| Human role | ตรวจ Log โทรยืนยัน ดูภาพต้นฉบับ และอนุมัติมาตรการ | ใครมีอำนาจทำอะไร และต้องบันทึกเหตุผลแบบใด |
| Feedback | ติดป้ายผลจริง วิเคราะห์ความผิดพลาด และปรับ Playbook | ผลจริงถูกนำกลับไปแก้ระบบหรือถูกเก็บไว้เฉย ๆ |
สามพื้นที่ใช้งานต่างกัน แต่ใช้หลักคิดเดียวกัน
ความมั่นคงไซเบอร์: ค้นหาความต่างในกระแสข้อมูล
ในโลกไซเบอร์ AI อาจช่วยจัดกลุ่มอีเมลน่าสงสัย ตรวจพฤติกรรมการเข้าสู่ระบบ มองหารูปแบบการเคลื่อนย้ายข้อมูล หรือเรียงลำดับช่องโหว่ที่ควรตรวจ ทีมรักษาความปลอดภัยได้ประโยชน์เพราะไม่ต้องเริ่มจาก Log ทุกบรรทัด แต่เริ่มจากเหตุที่ระบบเห็นว่าต่างจากฐานอ้างอิงมากที่สุด
ข้อควรระวังคือ “ผิดปกติ” ไม่เท่ากับ “ประสงค์ร้าย” พนักงานอาจเดินทาง เปลี่ยนอุปกรณ์ ทำงานล่วงเวลา หรือได้รับหน้าที่ใหม่ ขณะเดียวกันผู้โจมตีที่เลียนแบบพฤติกรรมปกติได้ดีอาจไม่ดูผิดปกติเลย ผู้ตรวจจึงต้องเปิดดูเวลา IP อุปกรณ์ ประวัติการอนุญาต งานที่ได้รับมอบหมาย และหลักฐานอื่นก่อนสรุป
สำหรับบัญชีของเมย์ Action แรกที่ปลอดภัยอาจเป็นการขอการยืนยันแบบเพิ่มอีกขั้น จำกัดการดาวน์โหลดใหม่ชั่วคราว และเก็บ Session ไว้ตรวจ แทนการประกาศว่าเมย์เป็นผู้โจมตีหรือปิดบัญชีถาวร การตอบสนองเช่นนี้ลดความเสียหายที่อาจขยายต่อ แต่ยังเปิดทางกลับเมื่อพบว่าเป็นงานที่ได้รับอนุญาต
ความปลอดภัยกายภาพ: ตรวจเหตุการณ์ก่อนพยายามระบุตัวบุคคล
กล้องและเซนเซอร์อาจช่วยพบควัน วัตถุถูกทิ้ง การเข้าเขตหวงห้าม หรือความหนาแน่นของคน จุดเริ่มที่รับผิดชอบคือถามว่า “เกิดเหตุอะไรในพื้นที่ที่กำหนด” ไม่ใช่เริ่มจาก “บุคคลนี้คือใครและไปที่ไหนมาบ้าง” เพราะการตรวจเหตุการณ์มักใช้ข้อมูลน้อยกว่าและลดการติดตามคนเกินวัตถุประสงค์
ภาพจากกล้องเปลี่ยนไปตามแสง ฝน หมอก มุมกล้อง การบีบอัด เลนส์สกปรก และสิ่งที่ไม่เคยมีในชุดทดสอบ ระบบที่ทำงานดีตอนกลางวันอาจผิดบ่อยในคืนพายุ กรณีกลุ่มสีเทาที่ศูนย์แสงเหนือจึงต้องเทียบกับเซนเซอร์ควัน โทรหาทีมซ่อม และดูภาพหลายมุม ไม่ควรใช้ภาพเฟรมเดียวเป็นหลักฐานเด็ดขาด
หากจำเป็นต้องเก็บภาพ ต้องกำหนดพื้นที่ ระยะเวลา ผู้เข้าถึง และเหตุผลให้ชัด ข้อมูลที่เก็บเพื่อป้องกันไฟไม่ควรถูกนำไปประเมินวินัยพนักงานโดยอัตโนมัติ การเปลี่ยนวัตถุประสงค์ทำให้ความเสี่ยงต่อสิทธิเพิ่มขึ้น แม้เทคโนโลยีตัวเดิมจะยังทำงานเหมือนเดิมก็ตาม
เหตุฉุกเฉิน: รวมข้อมูลโดยไม่สร้างภาพลวงตาว่าแน่นอน
ในเหตุฉุกเฉิน AI ช่วยรวมรายงานจากประชาชน เซนเซอร์ ภาพถ่าย เส้นทางเดินทาง และสถานะทรัพยากร เพื่อจัดลำดับพื้นที่ที่ควรตรวจหรือส่งทีมไปก่อน ประโยชน์สำคัญคือความเร็วและการเห็นข้อมูลข้ามระบบ แต่หน้าจอต้องแสดงข้อมูลที่ขาด เวลาที่อัปเดต และระดับความไม่แน่นอนด้วย
ช่วงพายุ เครือข่ายบางพื้นที่อาจล่ม คนบางกลุ่มอาจเข้าถึงช่องทางดิจิทัลน้อย และเซนเซอร์ที่ไฟไม่พออาจหยุดส่งข้อมูล แผนที่ที่ไม่มีจุดแจ้งเหตุจึงอาจหมายถึง “ไม่มีเหตุ” หรือ “ไม่มีข้อมูล” ก็ได้ หากระบบใช้สีเขียวแทนทั้งสองความหมาย ผู้ปฏิบัติงานอาจเข้าใจผิดว่าพื้นที่ปลอดภัย
ในกรณีศูนย์แสงเหนือ การรวมสัญญาณช่วยให้ทีมเห็นว่าบัญชี ภาพ และประตูเกิดใกล้เวลาเดียวกัน แต่ต้องคงความเป็นไปได้หลายแบบไว้จนกว่าจะมีหลักฐานเพิ่ม การออกแบบที่ดีไม่เพียงบอกว่าระบบคิดว่าอะไรเสี่ยง แต่บอกด้วยว่าข้อสรุปจะเปลี่ยนเมื่อได้ข้อมูลชนิดใด
สัญญาณ คะแนน หลักฐาน และคำตัดสินเป็นคนละชั้น
ความผิดพลาดที่พบบ่อยที่สุดไม่ใช่โมเดลคำนวณผิดเสมอไป แต่คือคนตีความ Output เกินขอบเขต ตัวเลข 0.87 อาจหมายถึงความคล้ายกับเหตุในข้อมูลฝึก หรือความผิดปกติเมื่อเทียบกับ Baseline ไม่ได้หมายถึงโอกาส 87% ที่บุคคลนั้นกระทำผิด เว้นแต่ระบบถูกสร้างและปรับเทียบให้ตัวเลขมีความหมายเช่นนั้นจริง ซึ่งต้องมีหลักฐานการประเมินรองรับ
ข้อมูลบางอย่างต่างจากสิ่งที่ระบบคาด เช่น อุปกรณ์ใหม่ ปริมาณไฟล์สูง หรือรูปทรงคล้ายควัน สัญญาณบอกว่า “ควรมอง” แต่ยังไม่อธิบายสาเหตุ
ระบบรวมคุณลักษณะแล้วเรียงเหตุ คะแนนช่วยจัดคิว แต่ขึ้นกับข้อมูลฝึก Baseline เกณฑ์ และบริบทที่อาจเปลี่ยน
ข้อมูลที่ตรวจย้อนกลับได้จากแหล่งอิสระ เช่น Log ต้นฉบับ การยืนยันผู้มีหน้าที่ เซนเซอร์อีกชนิด หรือภาพอีกมุม หลักฐานแต่ละชิ้นยังมีข้อจำกัดของตน
มนุษย์พิจารณาความเร่งด่วน ผลเสีย ทางเลือก และสิทธิของผู้เกี่ยวข้อง พร้อมบันทึกสิ่งที่รู้และยังไม่รู้
ผู้มีอำนาจเลือกมาตรการตาม Playbook โดยเริ่มจากสิ่งที่จำกัดและย้อนกลับได้เมื่อสถานการณ์อนุญาต
การแยกชั้นเหล่านี้ช่วยป้องกัน Automation Bias หรือแนวโน้มที่คนเชื่อคำแนะนำของระบบเพราะดูเป็นตัวเลขและมาจากเครื่อง หากหน้าจอแสดงเพียงคะแนนสีแดงโดยไม่แสดงเหตุผล ข้อมูลที่ขาด หรือทางเลือก ผู้ตรวจอาจรีบทำตามระบบเพื่อประหยัดเวลา การออกแบบส่วนติดต่อจึงเป็นส่วนหนึ่งของการกำกับ ไม่ใช่เพียงเรื่องความสวยงาม
อีกด้านหนึ่ง คนอาจเกิด Alert Fatigue เมื่อระบบเตือนบ่อยเกินไป ผู้ตรวจจะชินกับสีแดง กดปิดโดยไม่อ่าน หรือสร้างวิธีลัดเพื่อทำงานให้ทัน สาเหตุอาจมาจาก Threshold ไม่เหมาะ Baseline เก่า หรือข้อมูลเปลี่ยน การแก้ด้วยการกำชับให้คน “ระวังให้มากขึ้น” เพียงอย่างเดียวจึงไม่พอ ต้องแก้ที่ระบบ งาน และทรัพยากรด้วย
False Positive และ False Negative มีต้นทุนคนละแบบ
False Positive: เตือนว่าเป็นภัยทั้งที่ไม่ใช่
หากระบบระบุว่าการดาวน์โหลดของเมย์น่าสงสัย ทั้งที่เธอได้รับอนุญาต เหตุนี้คือ False Positive ผลเสียอาจเริ่มจากเวลาที่ทีมต้องตรวจ แต่ขยายไปถึงการหยุดส่งยา การปิดบัญชีที่จำเป็น หรือความเสียหายต่อชื่อเสียงของพนักงาน หากเหตุลักษณะนี้กระจุกตัวกับกะกลางคืน ผู้รับเหมา หรือคนบางกลุ่ม ผลกระทบก็อาจไม่กระจายอย่างเป็นธรรม
False Positive จำนวนมากยังทำให้ระบบอ่อนแอทางอ้อม เพราะผู้ตรวจเริ่มไม่เชื่อการแจ้งเตือน เมื่อทุกอย่างถูกทำให้ด่วนเท่ากัน ไม่มีอะไรด่วนจริง องค์กรจึงต้องวัดทั้งอัตราเตือนผิด เวลาที่ใช้ต่อเหตุ และจำนวนเหตุจริงที่ถูกมองข้ามหลังเกิดความล้า
False Negative: มีภัยแต่ระบบไม่เตือน
หากมีผู้โจมตีค่อย ๆ ดาวน์โหลดไฟล์ทีละน้อยจนดูเหมือนงานปกติ ระบบอาจไม่เตือนทั้งที่มีเหตุ นี่คือ False Negative ความเสียหายอาจเกิดขึ้นเงียบ ๆ และถูกพบช้า การลดจำนวน Alert ด้วยการตั้งเกณฑ์สูงมากอาจทำให้ Dashboard ดูสะอาด แต่ไม่ได้แปลว่าความเสี่ยงลดลง
False Negative ตรวจยากกว่า เพราะองค์กรไม่เห็นเหตุที่ระบบพลาดจนกว่าจะมีหลักฐานจากช่องทางอื่น การทดสอบจึงต้องมีสถานการณ์จำลอง การสุ่มตรวจเหตุที่ไม่ถูกเตือน และการเปรียบเทียบกับรายงานหลังเหตุ ไม่ใช่ดูเฉพาะรายการที่โมเดลเลือกมาให้
| ความผิดพลาด | คำถาม | ผลต่อกรณีแสงเหนือ | วิธีลดผลเสีย |
|---|---|---|---|
| False Positive | ระบบเตือนเกินหรือไม่ | เมย์ถูกบล็อก งานส่งเวชภัณฑ์ชะงัก ทีมเสียเวลาตรวจ | หาหลักฐานเพิ่ม ใช้มาตรการชั่วคราว เปิดทางทบทวน และปรับ Baseline |
| False Negative | ระบบพลาดเหตุจริงหรือไม่ | การขโมยข้อมูลหรือไฟเริ่มลุกโดยไม่ถูกยกขึ้น | ใช้หลายช่องทาง สุ่มตรวจ ทำ Scenario Test และเฝ้าดูผลลัพธ์จริง |
Threshold ไม่ใช่เส้นแบ่งความจริง แต่เป็นการเลือกภายใต้ต้นทุน
Threshold คือเกณฑ์ที่ใช้ตัดสินว่าคะแนนระดับใดจะถูกยกขึ้นเป็น Alert หากลดเกณฑ์ ระบบมักจับเหตุได้มากขึ้นแต่เตือนผิดมากขึ้น หากเพิ่มเกณฑ์ Alert จะน้อยลงแต่เสี่ยงพลาดเหตุจริง ไม่มีค่าหนึ่งที่ดีที่สุดสำหรับทุกสถานการณ์ เพราะต้นทุนของความผิดพลาดต่างกัน
เหตุที่อาจกระทบชีวิตต้องไวต่อสัญญาณมากกว่าเหตุธุรการทั่วไป แต่ความไวที่สูงควรมาพร้อมขั้นยืนยันที่เร็ว ไม่ใช่ส่งมาตรการรุนแรงทันที ตัวอย่างเช่น กล้องเห็นควันอาจส่งเจ้าหน้าที่ไปตรวจพื้นที่และเทียบเซนเซอร์ความร้อนก่อนสั่งอพยพเต็มรูปแบบ ส่วนพฤติกรรมดาวน์โหลดไฟล์อาจจำกัด Session ชั่วคราวและขอการยืนยันเพิ่มเติมก่อนลงโทษบุคคล
องค์กรควรตั้ง Threshold จากข้อมูลทดสอบที่ใกล้สภาพใช้งานจริง แล้วแยกดูตามเวลา สถานที่ อุปกรณ์ และกลุ่มที่ได้รับผล ไม่ควรใช้ค่าเฉลี่ยรวมเพียงค่าเดียว หากระบบทำงานดีตอนกลางวันแต่แย่มากตอนกลางคืน ค่าเฉลี่ยอาจซ่อนช่องโหว่นั้นไว้
เมื่อบริบทเปลี่ยน Threshold เดิมอาจไม่เหมาะ ช่วงพายุทำให้เซนเซอร์และเครือข่ายมีพฤติกรรมต่างจากวันปกติ การเปลี่ยนกะ การติดตั้งอุปกรณ์ใหม่ หรือการขยายสาขาก็เปลี่ยน Baseline ได้ การทบทวนเกณฑ์จึงต้องเป็นวงจร ไม่ใช่งานตั้งค่าครั้งเดียวแล้วลืม
อย่าถามเพียงว่า “คะแนนสูงพอหรือยัง” ให้ถามเพิ่มว่า หากตอบสนองผิด ใครเสียหาย หากไม่ตอบสนองแล้วเป็นเหตุจริง ใครเสียหาย เรามีขั้นยืนยันที่เร็วพอไหม และมาตรการแรกย้อนกลับได้หรือไม่
ความปลอดภัยที่ดีไม่ต้องเริ่มจากการเก็บข้อมูลให้มากที่สุด
คำว่า “ความมั่นคง” ไม่ควรเป็นเหตุผลครอบจักรวาลให้เก็บข้อมูลทุกอย่าง เริ่มจากระบุทรัพย์สินและอันตรายที่ต้องป้องกัน จากนั้นถามว่าข้อมูลขั้นต่ำใดช่วยตรวจอันตรายนั้นได้ หากเป้าหมายคือพบควัน อาจไม่จำเป็นต้องรู้ชื่อบุคคลทุกคนในภาพ หากเป้าหมายคือป้องกันการขโมยบัญชี อาจต้องรู้บริบทของ Session แต่ไม่จำเป็นต้องรวบรวมกิจกรรมส่วนตัวนอกระบบงาน
หลักจำกัดวัตถุประสงค์ช่วยป้องกัน Function Creep หรือการนำข้อมูลไปใช้เพิ่มทีละน้อยจนไกลจากเหตุผลแรก ข้อมูลกล้องที่เก็บเพื่อความปลอดภัยอัคคีภัยไม่ควรถูกนำไปประเมินความขยันของพนักงานโดยไม่มีการประเมินใหม่ การเข้าถึงต้องแบ่งตามหน้าที่ ระยะเวลาเก็บต้องสั้นเท่าที่จำเป็น และทุกการเปิดดูควรถูกบันทึก
เมื่อผลของระบบกระทบคน ผู้ได้รับผลควรรู้บทบาทของ AI เท่าที่เปิดเผยได้โดยไม่ทำลายการป้องกัน รู้ข้อมูลหลักที่ใช้ รู้วิธีขอแก้ข้อมูลผิด และมีช่องทางให้มนุษย์ที่มีอำนาจทบทวน มนุษย์ในวงจรไม่ได้มีค่าเพียงเพราะเป็นคน หากไม่มีเวลา ไม่มีข้อมูล หรือไม่มีอำนาจกลับคำ ระบบก็ยังเป็นอัตโนมัติในทางปฏิบัติ
กรณีเมย์แสดงให้เห็นความต่างระหว่างการตรวจเหตุและการตัดสินคน ทีมสามารถถามว่า Session นี้ได้รับอนุญาตหรือไม่ โดยตรวจตารางงานและโทรยืนยัน แทนการรวบรวมประวัติชีวิตของเมย์ทั้งหมด หากข้อมูลต้นทางผิด เช่น เครื่องสำรองไม่ได้ถูกลงทะเบียน ต้องแก้ข้อมูลและล้างผลกระทบที่เกิดจากข้อผิดพลาด ไม่ใช่เก็บป้าย “เสี่ยง” ไว้ตลอดไป
หลักการเหล่านี้สอดคล้องกับกรอบบริหารความเสี่ยง AI ของ NIST ที่เน้นระบบซึ่งปลอดภัย โปร่งใส รับผิดชอบ และคำนึงถึงความเป็นส่วนตัว รวมถึงหลัก OECD และ UNESCO ที่ให้ความสำคัญกับสิทธิมนุษยชน การกำกับโดยมนุษย์ ความสามารถในการท้าทายผลลัพธ์ และความรับผิดชอบของบุคคลหรือองค์กร อย่างไรก็ตาม กรอบเหล่านี้เป็นแนวทาง ไม่ใช่คำปรึกษากฎหมาย กฎหมายและหน้าที่จริงขึ้นกับประเทศ อุตสาหกรรม และบริบทใช้งาน
- Purpose: เขียนวัตถุประสงค์ที่เฉพาะและสิ่งที่ห้ามใช้ข้อมูลต่อ
- Minimum data: เก็บเฉพาะข้อมูลที่จำเป็นต่อการตรวจเหตุ
- Access: จำกัดผู้เข้าถึง แยกหน้าที่ และบันทึกการใช้งาน
- Retention: กำหนดอายุข้อมูลและวิธีลบที่ตรวจได้
- Review: เปิดทางแก้ข้อมูลผิด ทบทวนมาตรการ และอุทธรณ์เมื่อเหมาะสม
- Ownership: ระบุเจ้าของระบบ ผู้อนุมัติ และผู้รับผิดชอบเมื่อเกิดความเสียหาย
Playbook หกขั้น: จากสัญญาณไปสู่การตอบสนองที่ตรวจสอบได้
Playbook คือข้อตกลงล่วงหน้าว่าใครต้องทำอะไรเมื่อเกิดสัญญาณ ช่วยลดการตัดสินใจแบบตื่นตระหนกและทำให้ทีมต่างกะใช้หลักเดียวกัน แต่ Playbook ต้องเปิดทางให้ปรับตามบริบท ไม่ใช่เปลี่ยนทุก Alert เป็นคำสั่งเดียว
บันทึกเวลา แหล่งข้อมูล รุ่นระบบ คะแนน และเหตุผลที่ระบบแสดง รักษา Log ต้นฉบับโดยไม่แก้ไข Action แรกคือยืนยันว่า Alert มาจากระบบจริงและข้อมูลยังสดพอ
จุดพลาด: เวลาเครื่องไม่ตรง ข้อมูลซ้ำ หรือระบบส่ง Alert จากเหตุทดสอบ วิธีกู้: เทียบ Timestamp และสถานะระบบก่อนยกระดับ
เลือกอย่างน้อยสองแหล่งที่ไม่ได้ล้มเหลวแบบเดียวกัน เช่น Log จากระบบยืนยัน ตารางอนุญาต การโทรหาผู้ปฏิบัติงาน เซนเซอร์คนละชนิด หรือภาพอีกมุม
จุดพลาด: หลักฐานทุกชิ้นมาจากฐานข้อมูลเดียวกัน วิธีกู้: ระบุ Dependency ของแต่ละแหล่งและหาช่องทางนอกระบบ
ถามว่าเหตุอาจกระทบอะไร ใครอยู่ในพื้นที่ ความเสียหายขยายเร็วแค่ไหน และการตอบสนองผิดจะกระทบใคร แยกสิ่งที่รู้ สิ่งที่คาด และสิ่งที่ยังไม่รู้
จุดพลาด: คะแนนกลายเป็นความเร่งด่วนโดยอัตโนมัติ วิธีกู้: ใช้ตาราง Severity ที่รวมผลกระทบกับคุณภาพหลักฐาน
กำหนดระดับอำนาจตามมาตรการ การขอให้ยืนยันตัวตนอาจอนุมัติโดยผู้ตรวจเวร แต่การปิดคลังหรือกล่าวหาบุคคลต้องใช้ผู้มีอำนาจสูงกว่า ผู้อนุมัติต้องเห็นทางเลือก ไม่ใช่เพียงปุ่มยืนยันคำแนะนำของ AI
จุดพลาด: Human-in-the-loop มีชื่อแต่ไม่มีเวลาหรืออำนาจ วิธีกู้: กำหนดสิทธิ์หยุด ย้อนกลับ และส่งต่อไว้อย่างชัดเจน
เมื่อสถานการณ์อนุญาต เริ่มจากมาตรการจำกัด เช่น ขอการยืนยันเพิ่ม แยกอุปกรณ์ จำกัด Session ส่งคนไปตรวจ หรือกันพื้นที่เฉพาะจุด พร้อมกำหนดเวลา Auto-expire
จุดพลาด: มาตรการชั่วคราวกลายเป็นถาวร วิธีกู้: ทุกคำสั่งต้องมีเจ้าของ วันหมดอายุ และเงื่อนไขคืนสถานะ
หลังเหตุให้ติดป้ายผลจริง วิเคราะห์ False Positive/False Negative ผลต่อคน เวลาในการตอบสนอง และสิ่งที่ Playbook ขาด การปรับ Threshold ต้องผ่านการทดสอบก่อนนำกลับใช้
จุดพลาด: ปิด Ticket แล้วความรู้หาย วิธีกู้: จัด Post-incident Review และส่ง Action Item ให้เจ้าของพร้อมกำหนดเวลา
ในคืนพายุ ทีมแสงเหนืออาจเริ่มด้วยการจำกัดการดาวน์โหลด Session ของเมย์ชั่วคราว โทรยืนยันผู้ควบคุมกะ ตรวจ Log จากระบบสิทธิ์ ดูภาพกล้องอีกมุม และส่งเจ้าหน้าที่พร้อมอุปกรณ์ป้องกันไปตรวจกลุ่มควัน เมื่อยืนยันว่าเมย์ใช้เครื่องสำรองตามคำสั่งและควันมาจากไอน้ำ ทีมคืนสิทธิ์ บันทึกสาเหตุ ปรับทะเบียนอุปกรณ์ และเพิ่มสถานะงานซ่อมให้ระบบเห็นในครั้งถัดไป
หากหลักฐานกลับชี้ว่ามีไฟจริง Playbook ก็พาทีมยกระดับจากการตรวจเฉพาะจุดไปสู่การอพยพและประสานหน่วยฉุกเฉิน ความยืดหยุ่นนี้สำคัญ เพราะมาตรการเดียวไม่เหมาะกับทุกระดับหลักฐานและผลกระทบ
อย่าวัดเพียง Accuracy: ระบบที่ดีต้องวัดผลต่อภารกิจและคน
Accuracy อาจทำให้เข้าใจผิดเมื่อเหตุจริงมีน้อย สมมติว่าในหนึ่งหมื่นเหตุมีภัยจริงสิบเหตุ ระบบที่ตอบว่า “ไม่ใช่ภัย” ทุกครั้งจะดูเหมือนถูก 99.9% แต่พลาดภัยทั้งหมด ตัวชี้วัดจึงต้องสอดคล้องกับคำถาม ไม่ใช่เลือกค่าที่ดูสูงที่สุด
Precision ช่วยตอบว่าใน Alert ที่ระบบยกขึ้น มีเหตุจริงมากน้อยเพียงใด Recall ช่วยตอบว่าในเหตุจริงทั้งหมด ระบบจับได้เท่าใด ทั้งสองมักแลกกันเมื่อปรับ Threshold แต่ตัวเลขยังไม่พอ ต้องดูเวลาที่ใช้ตรวจ ผลเสียจากการบล็อกผิด จำนวนเหตุที่ย้อนกลับได้ และความแตกต่างระหว่างกะ อุปกรณ์ สถานที่ หรือกลุ่มผู้ได้รับผล
สำหรับศูนย์แสงเหนือ ทีมอาจติดตามเวลาจาก Alert ถึงการยืนยัน อัตรา Alert ที่ปิดว่าไม่ใช่เหตุ จำนวนครั้งที่มาตรการชั่วคราวหมดอายุตามกำหนด จำนวนเหตุที่ต้องแก้ข้อมูลบุคคล และกรณีที่ไม่มีใครตอบสนองทัน เป้าหมายไม่ใช่ทำให้ทุกค่าเป็นศูนย์ แต่ทำให้ทีมเห็น Trade-off และปรับระบบโดยไม่ซ่อนผลเสีย
| ตัวชี้วัด | บอกอะไร | สิ่งที่อาจซ่อน |
|---|---|---|
| Precision | Alert ที่ยกขึ้นมีสัดส่วนเหตุจริงเท่าใด | ระบบอาจพลาดเหตุจริงจำนวนมาก |
| Recall | เหตุจริงถูกจับได้มากน้อยเพียงใด | อาจแลกกับ Alert จำนวนมากจนทีมรับไม่ไหว |
| เวลาในการยืนยัน | ทีมเปลี่ยนสัญญาณเป็นความเข้าใจได้เร็วเพียงใด | เร็วเพราะข้ามขั้นตรวจหรือไม่ |
| ผลกระทบจากการตอบสนองผิด | มาตรการสร้างความเสียหายต่อคนและภารกิจเท่าใด | เหตุเล็กที่ไม่ถูกรายงาน |
| ผลแยกกลุ่มและบริบท | ระบบผิดกระจุกตัวตรงไหน | กลุ่มเล็กอาจมีข้อมูลไม่พอ ต้องรายงานความไม่แน่นอน |
การติดตาม Model Drift และ Data Drift ช่วยเห็นว่าความสัมพันธ์ในข้อมูลเปลี่ยนไปหรือไม่ Data Drift คือรูปแบบ Input เปลี่ยน เช่น อุปกรณ์ใหม่หรือเวลาทำงานใหม่ ส่วน Model Drift ในภาษาทั่วไปมักหมายถึงประสิทธิภาพของโมเดลลดลงเมื่อโลกจริงเปลี่ยน ไม่ว่าชื่อใด ประเด็นสำคัญคืออย่ารอให้เกิดเหตุใหญ่แล้วค่อยตรวจ ควรกำหนดรอบทดสอบ เจ้าของ และเกณฑ์หยุดใช้ไว้ล่วงหน้า
ความเข้าใจผิดที่ทำให้ระบบดูปลอดภัยกว่าความจริง
ความเข้าใจผิด: คะแนนสูงหมายถึงมีความผิดเกือบแน่นอน
กลไกที่ทำให้คิดเช่นนั้น: ตัวเลขมีทศนิยมทำให้ดูเหมือนความน่าจะเป็นที่แม่นยำ
สิ่งที่ถูกต้อง: ความหมายของคะแนนขึ้นกับการออกแบบและการปรับเทียบ
วิธีตรวจ: อ่าน Model Card หรือเอกสารระบบ และดูผลประเมินบนข้อมูลใกล้สภาพใช้งาน
ความเข้าใจผิด: เพิ่มข้อมูลมากขึ้นย่อมปลอดภัยขึ้น
กลไกที่ทำให้คิดเช่นนั้น: ข้อมูลเพิ่มอาจช่วยบางโมเดล แต่ก็เพิ่มจุดรั่ว การใช้ผิดวัตถุประสงค์ และข้อมูลล้าสมัย
สิ่งที่ถูกต้อง: เก็บข้อมูลที่จำเป็น มีคุณภาพ และมีเจ้าของชัดเจน
วิธีตรวจ: ให้ทุกฟิลด์ตอบได้ว่าใช้ตัดสินใจอะไร ใครเข้าถึง และลบเมื่อใด
ความเข้าใจผิด: มีมนุษย์กดอนุมัติจึงถือว่ามี Human Oversight แล้ว
กลไกที่ทำให้คิดเช่นนั้น: ขั้นตอนดูเหมือนมีคนอยู่ในวงจร
สิ่งที่ถูกต้อง: คนต้องมีข้อมูล เวลา ความรู้ และอำนาจปฏิเสธหรือย้อนกลับ
วิธีตรวจ: สังเกตว่าผู้ตรวจเคยกลับคำระบบได้จริงหรือไม่ และผลของการกลับคำถูกนำไปเรียนรู้หรือไม่
ลงมือทำ: ออกแบบ Playbook สำหรับ Alert หนึ่งเหตุ
เป้าหมาย: เปลี่ยนจากการมอง Alert เป็นคำตัดสิน ไปสู่ขั้นตอนที่อ้างอิงหลักฐานและคุ้มครองสิทธิ
- เลือกสถานการณ์ หนึ่งอย่าง: อีเมลน่าสงสัย การเข้าสู่ระบบผิดปกติ วัตถุในพื้นที่หวงห้าม หรือกลุ่มควันที่กล้องตรวจพบ
- เขียน Input ที่ AI เห็นอย่างน้อยสามรายการ และเขียนสิ่งสำคัญที่ระบบไม่เห็นอย่างน้อยสองรายการ
- แยก Output ว่าเป็นป้าย คะแนน หรือลำดับ พร้อมเขียนหนึ่งประโยคว่า Output นี้ห้ามนำไปสรุปอะไร
- เลือกหลักฐานอิสระ อย่างน้อยสองแหล่ง อธิบายว่าทำไมจึงไม่ล้มเหลวแบบเดียวกัน
- เทียบความผิดพลาด เขียนผลเสียของ False Positive และ False Negative ต่อภารกิจและคน
- กำหนด Action แรก ที่จำกัด ได้สัดส่วน และย้อนกลับได้ พร้อมระบุวันหมดอายุหรือเงื่อนไขคืนสถานะ
- ระบุผู้อนุมัติ ผู้รับผิดชอบ และช่องทางให้ผู้ได้รับผลขอทบทวน
- เลือกตัวชี้วัด อย่างน้อยสามค่า รวมหนึ่งค่าที่สะท้อนผลต่อคน ไม่ใช่ประสิทธิภาพโมเดลอย่างเดียว
สัญญาณว่าทำสำเร็จ: คนอื่นอ่าน Playbook แล้วแยกได้ว่าขั้นใดเป็นการตรวจจับ ขั้นใดเป็นหลักฐาน ใครตัดสินใจ มาตรการใดย้อนกลับได้ และระบบเรียนรู้จากผลจริงอย่างไร
หากติดขัด: กลับไปเริ่มจากคำถามง่ายที่สุดว่า “AI เห็นข้อมูลอะไรจริง ๆ” แล้วตัดคำที่อธิบายเจตนา เช่น โกง อันตราย หรือผู้ร้าย ออกจาก Input ก่อน จากนั้นค่อยสร้างขั้นตรวจทีละชั้น
แบบทดสอบความเข้าใจ 5 ข้อ
เลือกคำตอบให้ครบแล้วกด ตรวจคำตอบ ระบบจะแสดงคะแนนรวม เฉลย และเหตุผลรายข้อ หากยังตอบไม่ครบ ระบบจะบอกจำนวนข้อที่เว้นว่าง คุณสามารถกด ทำแบบทดสอบใหม่ เพื่อเริ่มต้นอีกครั้ง
บทสรุป: ระบบที่ดีมองเห็นทั้งภัยและขีดจำกัดของตนเอง
กลับไปที่เวลา 02:17 น. ทีมในห้องควบคุมไม่จำเป็นต้องเลือกระหว่างเชื่อ AI ทุกอย่างกับปิดระบบ AI ทิ้ง ทางเลือกที่ดีกว่าคือใช้ความเร็วของเครื่องร่วมกับความรับผิดชอบของคน AI ช่วยดึงเหตุสามรายการขึ้นมา แต่ทีมต้องแยกสัญญาณออกจากหลักฐาน ตรวจหลายแหล่ง และเลือกมาตรการที่เหมาะกับความเร่งด่วน
แก่นของบทเรียนไม่ใช่ชื่อเทคนิค แต่คือเส้นทางการตัดสินใจ: เริ่มจากสิ่งที่ระบบเห็น ระบุสิ่งที่มันไม่เห็น หาหลักฐานอิสระ ชั่งต้นทุนของ False Positive และ False Negative ให้คนที่มีอำนาจอนุมัติ และทบทวนผลจริงหลังเหตุ ทุกขั้นต้องบันทึกและตรวจย้อนกลับได้
ความปลอดภัยกับสิทธิไม่ใช่เป้าหมายที่ต้องเลือกเพียงอย่างเดียว ระบบที่ละเมิดสิทธิสร้างความไม่ไว้วางใจ ข้อมูลส่วนเกิน และความเสียหายใหม่ ขณะที่ระบบที่กลัวการตอบสนองจนไม่ทำอะไรเลยก็ไม่ปกป้องใคร การออกแบบที่ดีจึงจำกัดข้อมูลตามวัตถุประสงค์ ใช้มาตรการได้สัดส่วน เปิดทางทบทวน และกำหนดเจ้าของความรับผิดชอบชัดเจน
Insight Gate: หากคุณอธิบายได้ว่า AI เห็นสัญญาณอะไร ต้องหาหลักฐานอะไรเพิ่ม ความผิดพลาดสองแบบกระทบใคร ใครอนุมัติ และผลจริงย้อนกลับไปปรับระบบอย่างไร คุณเข้าใจบทบาท AI ในงานความมั่นคงแล้ว
ภาพสรุป: จากสัญญาณสู่การตอบสนองที่รับผิดชอบ
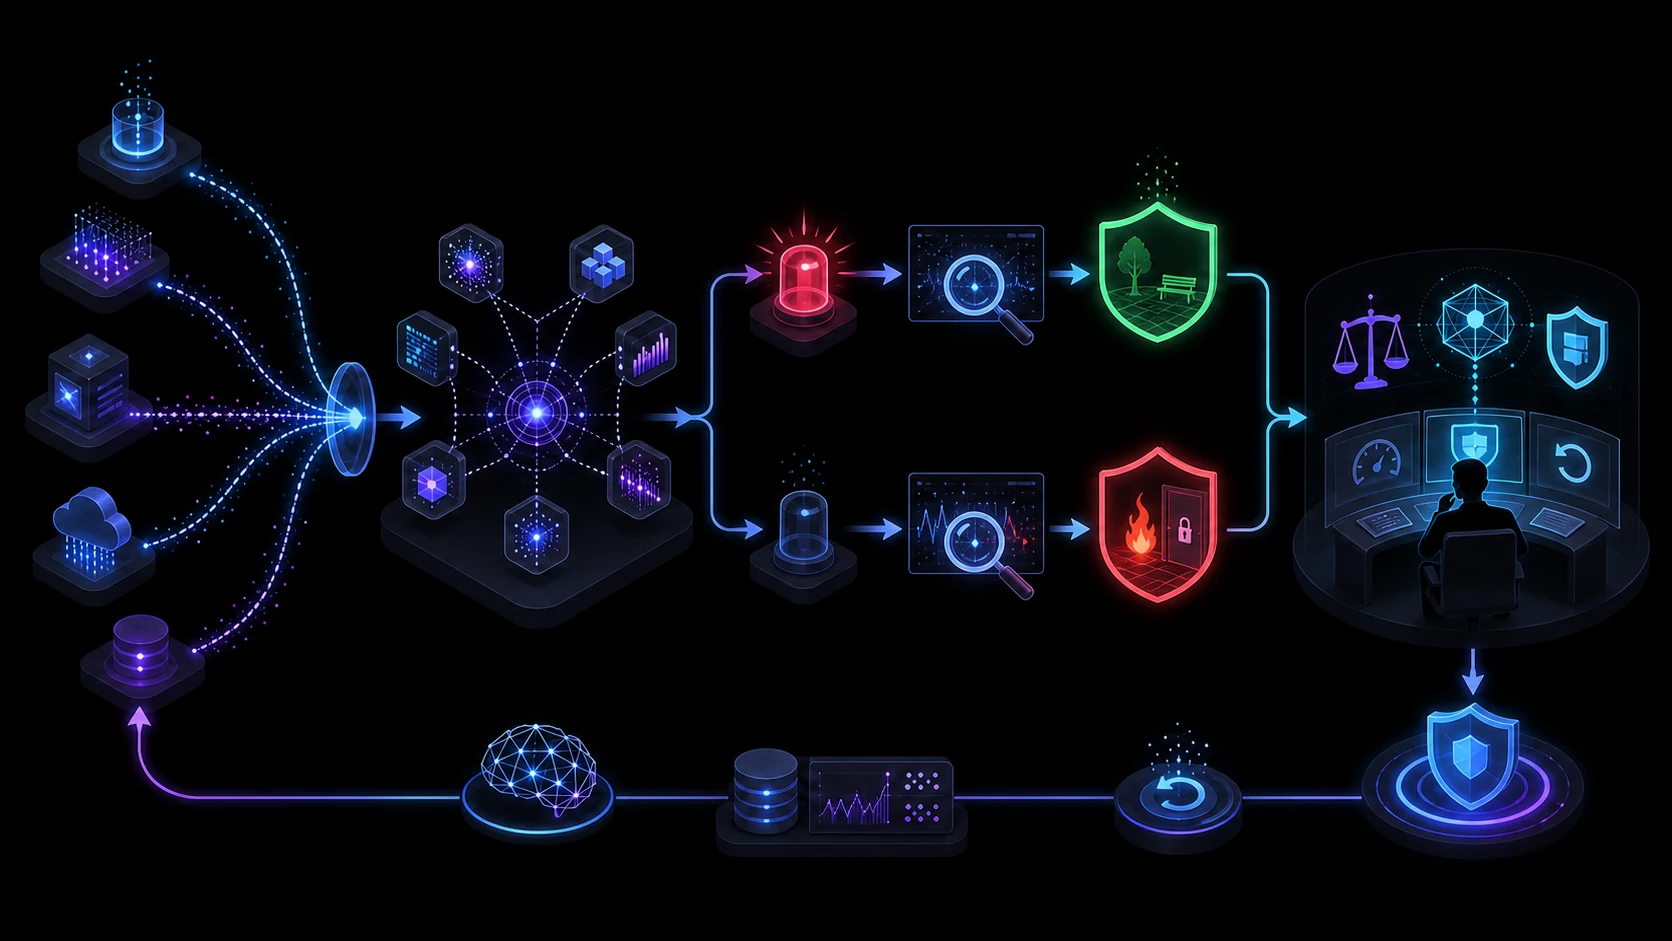
1. สัญญาณหลายแหล่ง: Log กล้อง และเซนเซอร์ให้ภาพคนละด้าน แต่ทุกแหล่งอาจผิดได้
2. ตรวจหลักฐาน: เปรียบเทียบแหล่งอิสระและแสดงสิ่งที่ยังไม่รู้ ก่อนเปลี่ยนคะแนนเป็นมาตรการ
3. มนุษย์ชั่งน้ำหนัก: พิจารณาความเร่งด่วน สิทธิ ผลเสีย และทางเลือกที่ย้อนกลับได้
4. ตอบสนองและเรียนรู้: บันทึกผลจริง คืนสถานะเมื่อเตือนผิด และนำบทเรียนกลับไปปรับข้อมูล Threshold และ Playbook
เรียนต่อจาก “ตัวอย่าง” ไปสู่ “ข้อจำกัด”
บทนี้แสดงว่า AI ช่วยมองหาสัญญาณได้ แต่ความสามารถนั้นขึ้นกับข้อมูล Baseline สภาพแวดล้อม และการออกแบบขั้นตอน บทถัดไปจะพาเจาะลึกว่าข้อจำกัดของ AI เกิดจากอะไร และเหตุใดระบบที่ดูแม่นในห้องทดลองจึงอาจสะดุดในโลกจริง
ดู Learning Pack ทั้งชุด →แหล่งอ้างอิงและหมายเหตุบรรณาธิการ
- NIST Cybersecurity Framework 2.0 — ใช้รองรับแนวคิดการบริหารความเสี่ยงไซเบอร์ การตรวจจับ การตอบสนอง การกู้คืน และ Governance
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management — ใช้รองรับวงจรเตรียม ตรวจจับ ตอบสนอง กู้คืน และปรับปรุงการจัดการเหตุ
- NIST AI Risk Management Framework 1.0 — ใช้รองรับการจัดการความเสี่ยง AI ความโปร่งใส ความปลอดภัย ความเป็นส่วนตัว และความรับผิดชอบ ทั้งนี้ NIST ระบุว่า AI RMF 1.0 อยู่ระหว่างการปรับปรุง ณ วันที่ตรวจข้อมูล
- NIST Privacy Framework — ใช้รองรับการบริหารความเสี่ยงต่อความเป็นส่วนตัวในระดับองค์กร
- OECD AI Principles — ใช้รองรับหลักความโปร่งใส ความมั่นคงปลอดภัย และ Accountability
- UNESCO Recommendation on the Ethics of Artificial Intelligence — ใช้รองรับสิทธิมนุษยชน Human Oversight การตรวจสอบย้อนกลับ และช่องทางเยียวยา
ตรวจข้อเท็จจริงล่าสุด: 9 สิงหาคม 2026 · กรณี “ศูนย์กระจายเวชภัณฑ์แสงเหนือ” เป็นสถานการณ์สมมติเพื่อการเรียนรู้ ไม่ใช่รายงานเหตุจริง · บทเรียนนี้ให้ความรู้ทั่วไป ไม่ใช่คำแนะนำด้านความมั่นคง กฎหมาย หรือการตอบสนองเหตุเฉพาะองค์กร · ภาพสรุปสร้างใหม่ด้วย OpenAI ImageGen และบันทึกแหล่งที่มา เวอร์ชัน และการดัดแปลงใน Visual Manifest ของโครงการ
